
Материалы по тегу: резервное копирование
|
12.11.2026 [10:00], Сергей Карасёв
РТК-ЦОД дополнил платформу защиты и восстановления данных «Ковчег» модулями «Бункер» и «Феникс»РТК-ЦОД, ИТ-сервис-провайдер полного цикла, на площадке CNews Forum представил расширенную архитектуру платформы резервного копирования и восстановления данных «Ковчег». О модулях «Бункер» и «Феникс» в ходе своего выступления рассказал технический директор компании Алексей Забродин. Представленные решения дополняют базовый контур хранения «Резерв» в составе «Ковчега» и позволяют выстроить многоуровневую защиту данных заказчика. В основе платформы «Ковчег» лежит принцип жёсткой изоляции: резервные данные физически вынесены за пределы основной инфраструктуры заказчика. Базовым контуром выступает модуль «Резерв», который размещает критически важную информацию на удалённой площадке и применяет строгую ролевую модель доступа. Архитектура решения выстроена так, что даже полная компрометация ИТ-среды заказчика не позволяет изменить защищённые резервные копии или удалить их. Модуль «Бункер» представляет собой ещё один уровень защиты данных, реализованный в виде отдельной инсталляции, физически размещённой на дополнительной площадке. По заданному графику «Бункер» подключается к «Резерву» и забирает актуальные снэпшоты — мгновенные копии, фиксирующие точное состояние данных на конкретный момент времени. Затем он переносит их в физически изолированное, неизменяемое хранилище. Режим работы по расписанию с возможностью отключения системы хранения данных обеспечивает дополнительную защиту за счёт периодической недоступности хранилища. 
Источник изображения: РТК-ЦОД «Феникс» представляет собой изолированную доверенную среду восстановления. Если модули «Резерв» и «Бункер» отвечают за хранение резервных копий, то «Феникс» позволяет развернуть и проверить их в чистой среде, перед восстановлением в продуктивную инфраструктуру. В зависимости от требований заказчика решение может быть реализовано в нескольких конфигурациях. Первая предполагает выделение готовых вычислительных ресурсов в облаке РТК-ЦОД. Второй вариант — построение частного облака. Третий сценарий — предоставление инфраструктуры по модели bare metal. РТК-ЦОД передаёт заказчику подключенное к облаку оборудование, на котором он самостоятельно или с участием специалистов провайдера настраивает свой ИТ-ландшафт. Для восстановления «Феникс» может задействовать и резервные мощности самого заказчика. Для крупных компаний с особыми требованиями к архитектуре доступен ещё один сценарий — создание индивидуальной «холодной» площадки. РТК-ЦОД готовит выделенную инфраструктуру, повторяющую ИТ-ландшафт заказчика в ограниченном или полноценном формате. Такая инсталляция находится в режиме ожидания и активируется при необходимости срочного восстановления основного ЦОД. «Феникс» может использоваться не только для экстренного восстановления после сбоев или атак, но и как резервный ЦОД. В штатном режиме заказчик может оптимизировать затраты, перераспределив часть поддерживающих систем на площадку «Феникса» и снизив нагрузку на основную инфраструктуру. «"Ковчег" — это не просто бэкап, это решение, которое разрывает цепочку атаки. С модулями «Бункер» и «Феникс» мы завершаем архитектуру: теперь данные не просто хранятся, они физически недоступны для атакующих, а у бизнеса есть безопасная среда для их проверки и перезапуска ИТ-инфраструктуры. РТК-ЦОД предлагает заказчикам не только защиту резервных копий, но и план восстановления, а также обеспечивает полный цикл эксплуатации и поддержки. Это комплексный подход, который реально спасает бизнес в критической ситуации», — заявил технический директор РТК-ЦОД Алексей Забродин.
10.11.2026 [18:07], Павел Котов
Доступ более чем к 97 % данных Yandex Cloud восстановлен, по умолчанию включено резервное копированиеПосле атак на ЦОД инженеры «Яндекса» сумели восстановить доступ к 97,16 % данных клиентов на платформе Yandex Cloud, сообщила пресс-служба компании. Остальные 2,84 % оказались утеряны безвозвратно в связи с критическими повреждениями оборудования и отсутствия бэкапов у клиентов на платформе. Компания продолжает распределять вычислительные ресурсы платформы Yandex Cloud по новым самостоятельным локациям в российских регионах. Число локаций продолжает расти, добавили в «Яндексе». Сохранить все 100 % данных сумели клиенты Yandex Cloud, которые пользовались инструментами резервного копирования на платформе. По итогам инцидента в Yandex Cloud изменили подход к бэкапам — ранее механизм резервного копирования клиентам приходилось активировать самостоятельно. Теперь, когда создаётся новая виртуальная машина, эта функция включается по умолчанию. Услуга работает на прежних условиях — клиенты могут от неё отказаться, но, напомнили в «Яндексе», она является основным способом снизить риски в чрезвычайных обстоятельствах. 
Источник изображения: yandex.ru/company В октябре дата-центры «Яндекса» трижды подвергались атакам БПЛА — пострадали объекты в Сасово Рязанской области, в Калуге и Владимире. Суперкомпьютеры компании в результате инцидентов не пострадали. Чтобы компенсировать ущерб клиента компания до конца месяца отменила плату за все сервисы Yandex Cloud. На аналогичную меру ранее пошла платформа AWS, когда атакам БПЛА подверглись ЦОД в ОАЭ и Бахрейне.
22.10.2026 [17:32], Андрей Крупин
Релиз «Кибер Бэкап» 19: интеграция с VMmanager, RuPost, Zabbix, расширенная поддержка PostgreSQL и многое другоеКомпания «Киберпротект» сообщила о выпуске новой версии программного комплекса «Кибер Бэкап» 19, предназначенного для резервного копирования IT-систем любой сложности. В обновлённом релизе продукта существенно расширены возможности защиты данных в СУБД на основе PostgreSQL. К существующим механизмам резервного копирования добавлены новые технологии, ускоряющие работу с данными и расширяющие сценарии восстановления. Важным изменением стала интеграция с библиотекой libpgprobackup (результат совместной работы с Postgres Professional). Теперь администраторы могут выбирать между ней и фирменным многопоточным механизмом файлового бэкапа. Добавлена поддержка инструмента walsummary (сводка изменений WAL-журналов), что ускоряет инкрементные бэкапы и восстановление на нужный момент времени. Также реализована поддержка кластеров высокой доступности Patroni и отечественной СУБД Jatoba с многопоточным резервированием для сокращения окна бэкапа. 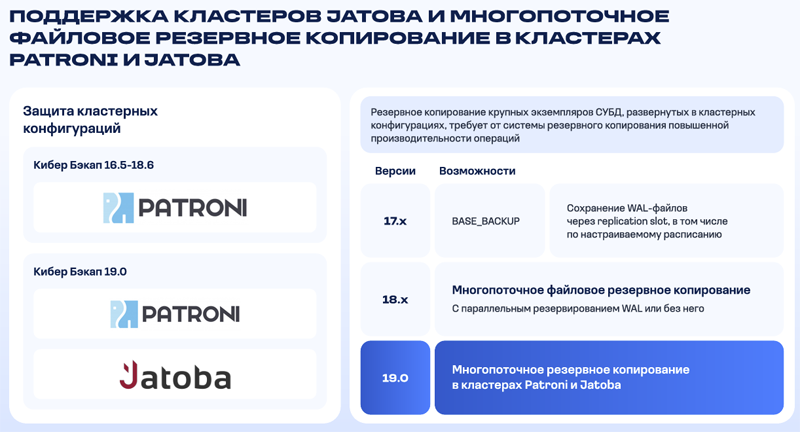
Источник изображений: «Киберпротект» / cyberprotect.ru Существенное развитие получили инструменты защиты виртуальных сред. Появилась нативная поддержка отечественной платформы управления виртуальной инфраструктурой VMmanager. Резервное копирование теперь выполняется на уровне гипервизора без установки агентов в гостевые ОС. Также реализована миграция V2V. Сетевой трафик при работе с VMware снижен более чем в 2,5 раза, а для остальных платформ (кроме Hyper-V) — более чем в 10 раз благодаря новому алгоритму сжатия. 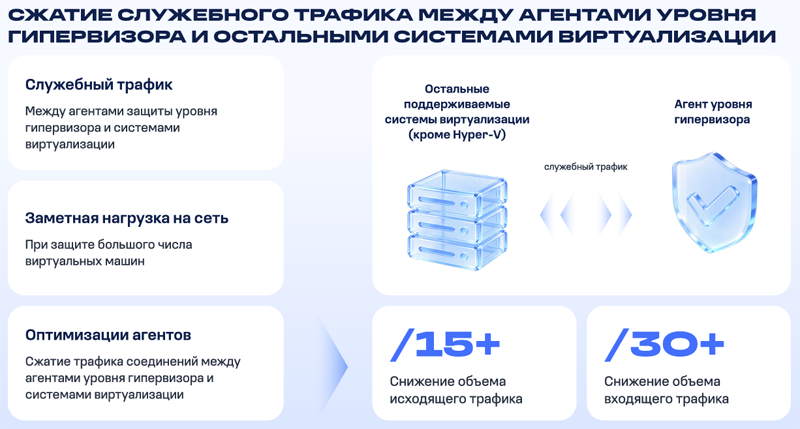 Доработкам подверглась защита корпоративной почты. «Кибер Бэкап» 19-й версии реализована глубокая интеграция с отечественной почтовой системой RuPost: поддерживается полное и инкрементное копирование ящиков, писем и календарей с возможностью восстановления на Linux-серверы. Также значительно улучшена масштабируемость для среды VK WorkSpace — теперь один сервер управления поддерживает до 85 000 почтовых ящиков. 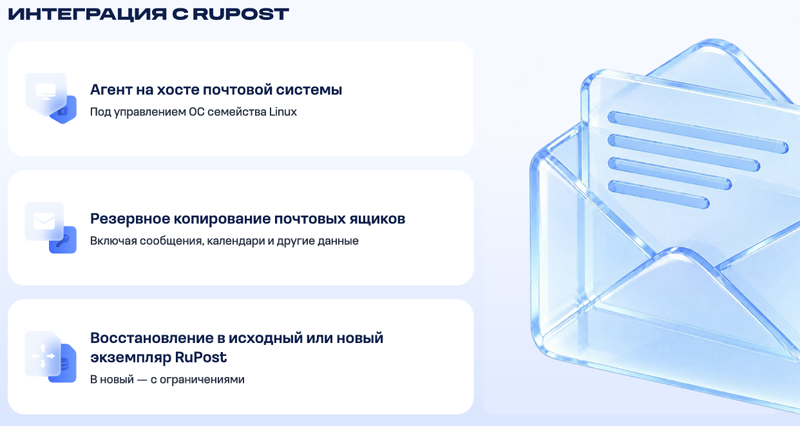 В числе прочего был полностью обновлён движок уведомлений, рассчитанный на высокие нагрузки в инфраструктурах с десятками тысяч защищаемых объектов. Появилась возможность отправлять служебные оповещения в мессенджер «Макс». Для централизованного мониторинга реализована передача метрик и логов в Zabbix (в комплекте поставляется готовый шаблон контрольной панели). Для защиты от вирусов-вымогателей добавлена интеграция с решением AMT InfoDiode — благодаря технологии однонаправленной передачи данных оно позволяет на физическом уровне изолировать резервные копии от основной сети, полностью исключая возможность их изменения или удаления даже в случае компрометации контура. 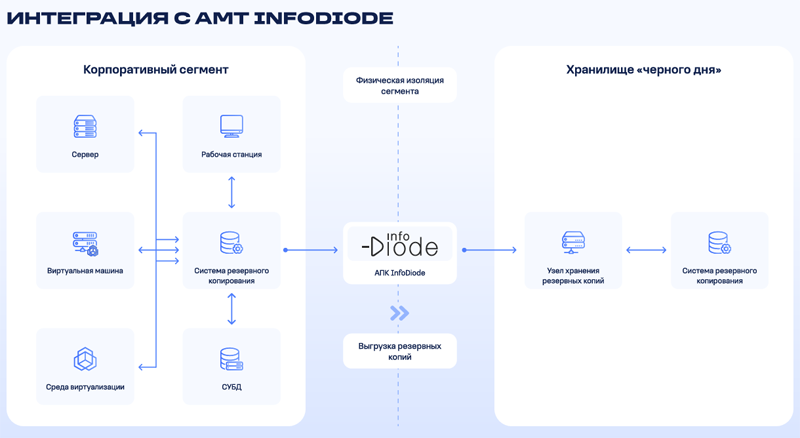 Отдельное внимание разработчиками было уделено изменениям в лицензировании продукта: текстовые лицензионные ключи заменены на лицензионные файлы, защищённые цифровой подписью «Киберпротекта». Лицензионные файлы активируются путём привязки лицензий к инсталляции сервера управления, что исключает возможность их использования на других инсталляциях. Кроме того, с релизом «Кибер Бэкап» 19 были исправлены ошибки и недоработки в коде программного решения. С полным списком изменений и улучшений можно ознакомиться в разделе «Что нового» прилагаемой к продукту документации. Система резервного копирования и восстановления данных «Кибер Бэкап» зарегистрирована в реестре российского ПО Минцифры России и может использоваться организациями для реализации стратегии технологической независимости от импортных решений.
17.10.2026 [16:48], Павел Котов
Biomemory представила DNA Shield — коммерческий сервис хранения данных в ДНКФранцузская Biomemory объявила о запуске DNA Shield — сервиса хранения и защиты данных. Компания открыла программу раннего доступа для организаций, которым требуется автономная и независимая защита критически важных цифровых активов. То есть информации, которая должна оставаться доступной и достоверной в течение лет и десятилетий вопреки угрозам, которые могут возникнуть сейчас или в будущем. DNA Shield является лишь первым из группы продуктов «молекулярных ИТ», которые намерена предложить компания. Решение разработано таким образом, чтобы обеспечить возможность восстановления и проверки данных даже в условиях кибератак, организационных изменений, замены инфраструктуры и проверок со стороны органов власти. Клиент выбирает важную для него информацию и шифрует её. DNA Shield производит её кодирование в синтетическую ДНК, которая хранится автономно, офлайн, под строгим контролем. Для извлечения данных предусматривается процедура, которая запускается только в случае необходимости — механизмов регулярного или самостоятельного доступа клиентов к данным не предусмотрено. 
Источник изображения: Biomemory Среди возможных сценариев отмечается, в частности, помощь организациям в поддержании работоспособности систем восстановления ключей шифрования, даже если ими стали заниматься другие люди или поставщики услуг — решение дополняет аппаратные модули безопасности (HSM), но не выступает их заменой. DNA Shield поможет в защите наиболее ценной интеллектуальной собственности, создав автономные и независимые копии важных формул, технологических процессов или параметров проектов, утрата которых для компании недопустима. Ещё один вариант применения DNA Shield — создание записей, целостность которых должна соответствовать нормативным требованиям. Независимая копия, защищённая от несанкционированных изменений, выступит доказательством, что критически важные записи с момента их утверждения не подвергались изменениям. Кроме того, это сценарий долгосрочного хранения эталонных записей — он окажется полезным для организаций, которым необходимо обеспечить хранение данных на срок дольше, чем существуют создавшие эти данные системы или сами организации. В марте Biomemory приобрела активы у бостонской Catalog Technologies — «пионера в области хранения и обработки данных на основе ДНК». Это, отметили в компании, помогло объединить взаимодополняющие технологии, интеллектуальную собственность и экспертные наработки. Услуги хранения данных в ДНК также предлагали AtlasBase и Mimulus.
14.10.2026 [17:59], Владимир Мироненко
В «Ростелекоме» заявили о необходимости создания дата-центров «судного дня»В нынешних условиях для быстрого восстановления сервисов российским компаниям необходимы резервные площадки — ЦОД «судного дня», заявил заместитель президента–председателя правления ПАО «Ростелеком» Валерий Ермаков на форуме РБК Tech. Он отметил, что недавние атаки беспилотников на дата-центры «Яндекса» показали уязвимость централизованной инфраструктуры. «Так называемый ЦОД судного дня — это то, что должно быть, потому что сегодня бэкап — это то, что позволяет любому сегодня провайдеру услуг очень быстро восстановиться», — заявил Ермаков, сообщает РБК. Он указал на необходимость быстрого реагирования на изменение ситуации и возникновение новых угроз. Если раньше крупные компании концентрировали ключевые сервисы на нескольких площадках, что позволяло повысить экономическую эффективность и упростить управление, то сейчас такая централизация стала уязвимостью. Сейчас заказчики в срочном порядке переходят к микросотовой архитектуре, которая предполагает распределение сервисов между большим количеством площадок, резервирование мощностей и географическое разнесение объектов инфраструктуры с целью повышения её устойчивости. «Возвращаемся обратно в ту историю, когда мы разносим максимально наши сервисы, разносим таким образом, чтобы это было максимально разнесено по площадкам и, самое главное, обязательно это было ещё отрезервировано. И максимально разносим по географической территории с тем, чтобы сохранить устойчивость. Это действительно очень важный момент», — говорит Ермаков. 
Источник изображения: İsmail Enes Ayhan/unsplash.com Он также указал на потребность в надёжной телеком-инфраструктуре, которая обеспечивала бы при переходе к распределённой архитектуре низкую задержку при передаче больших объёмов данных. С этим в России наблюдаются проблемы, поскольку вся магистральная сеть в России сильно перегружена и большинство оптических каналов построили 20–30 лет назад, и сегодня физически «это стекло начинает тускнеть» со всеми вытекающими отсюда последствиями, включая ослабление и искажение сигнала, снижение пропускной способности линий, увеличение числа ошибок передачи данных и уменьшение надёжности связи. В ближайшее время, как полагает Ермаков, Россия столкнётся с дефицитом магистральных ресурсов, который станет серьёзным препятствием для перехода к микросотовой архитектуре. По его словам, построенная «Ростелекомом» линия TEA NEXT от Калининграда до Монголии обеспечит дополнительные ресурсы для реагирования на новые угрозы, перехода к распределённой архитектуре и повышения устойчивости бизнеса в России.
06.10.2026 [17:55], Сергей Карасёв
РТК-ЦОД создал Центр сертификации доверенной ИТ-инфраструктуры
hardware
виртуализация
информационная безопасность
резервное копирование
россия
ростелеком
сервер
схд
РТК-ЦОД, ИТ-сервис-провайдер полного цикла, создал Центр сертификации доверенной ИТ-инфраструктуры на базе системы добровольной сертификации «Доверенная цифровая среда» ПАО «Ростелеком». Компания будет проводить независимые испытания программных и аппаратных решений, чтобы подтвердить возможность их применения на объектах критической информационной инфраструктуры (КИИ). Соответствующий меморандум подписали вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин и технический директор РТК-ЦОД Алексей Забродин на форуме «Цифровые решения». Сфера компетенций Центра сертификации РТК-ЦОД охватывает серверное оборудование и системы хранения данных (СХД), платформы виртуализации, системы резервного копирования и восстановления данных. Особое внимание уделяется сертификации доверенных программно-аппаратных комплексов (ПАК), которые в соответствии с постановлением Правительства РФ № 1912 должны быть внедрены на всех объектах КИИ до 2030 года. Центр готов к работе с широким кругом вендоров, заинтересованных в объективном подтверждении заявленных характеристик своей продукции. При успешном прохождении тестов производитель решения получит сертификат соответствия в рамках системы добровольной сертификации. Испытания оборудования будут проводиться на базе собственной R&D-лаборатории РТК-ЦОД, действующей с 2020 года. На сегодняшний день в лаборатории по собственным программам и методикам испытаний (ПМИ) проводится полный цикл тестирований серверов, СХД, сетевого оборудования, платформ виртуализации, систем резервного копирования, программного обеспечения, решений для информационной безопасности. Лаборатория обладает мощной универсальной испытательной инфраструктурой, расположенной в двух ЦОДах уровня Tier 3. За время её работы специалисты провели тестирование более 150 видов ИТ-решений для проектов РТК-ЦОД и внешних заказчиков. 
Источник изображения: РТК-ЦОД «Инфраструктурный ИТ-ландшафт "Ростелекома" — это сложный комплекс взаимосвязанных программно-технических компонентов. В такой инфраструктуре значимы не только техническая подготовленность, но и умение всех вовлечённых сторон выстраивать взаимодействие в рамках выбранной архитектуры, учитывая её принципы и предъявляемые требования по надёжности. Нам важно выстраивать прозрачный контур проверки для серверов, СХД, виртуализации и доверенных ПАК. Убеждён, что наше соглашение с "РТК-ЦОД" позволит на новом уровне подтверждать применимость решений на объектах критической информационной инфраструктуры», — заявил вице-президент по развитию информационных систем «Ростелекома» Виталий Трепыхалин. «Мы видим свою роль в том, чтобы дать рынку надёжный инструмент объективной оценки ИТ-продукции. Сертификация позволяет вендорам подтвердить заявленные характеристики решений, а для заказчика наличие сертификата становится знаком качества и доказательством того, что продукт проверен реальными испытаниями по единым правилам, а не только красиво описан в маркетинговых материалах. Кроме того, тестирование часто помогает выявить слабые места — какие процессы или функции нужно доработать до вывода продукта на рынок. Так сертификация становится драйвером развития отрасли и повышения качества доверенных ИТ-решений», — отметил технический директор РТК-ЦОД Алексей Забродин.
24.09.2026 [12:57], Владимир Мироненко
ДНК вместо традиционной памяти: AtlasBase представила платформу для хранения и вычисленийAtlasBase анонсировала платформу для молекулярных вычислений на базе Thalia — нового запатентованного CMOS-чипа, позволяющего создавать синтетическую ДНК в петабайтном масштабе. Благодаря интеграции биокремниевых слоёв и электрохимического синтеза непосредственно в полупроводниковую архитектуру на основе CMOS Thalia содержит 5,6 млрд участков электрохимического синтеза, что в 700 раз больше, чем ранее доступные чипы для синтеза ДНК, преодолевая ключевой технический барьер на пути к молекулярным вычислениям в ИТ-масштабе. Компания отметила, что на фоне развития ИИ значительно выросли объёмы генерации и хранения данных. Для следующего поколения корпоративных вычислений требуется новая среда для хранения и обработки информации, которая дополнит, а не заменит традиционную кремниевую технологию. AtlasBase решает эту задачу с помощью платформы для молекулярных вычислений, которая использует синтетическую ДНК как для хранения данных, так и для вычислений в памяти, обеспечивая специализированную обработку данных в той же молекулярной среде. 
Источник изображений: AtlasBase Программный кодек преобразует цифровые данные в цепочки аминокислот — A, C, T и G — строительные блоки ДНК. После завершения кодирования код отправляется на биокремниевую платформу AtlasBase. С помощью химического процесса, известного как полимеразная цепная реакция (ПЦР), создаются недорогие копии ДНК. ДНК обезвоживается и герметично упаковывается в капсулы из нержавеющей стали, которые хранятся на складе AtlasBase или у заказчика. При необходимости декодирования коммерческий секвенатор считывает ДНК и преобразует код A, C, T, G обратно в цифровой файл. 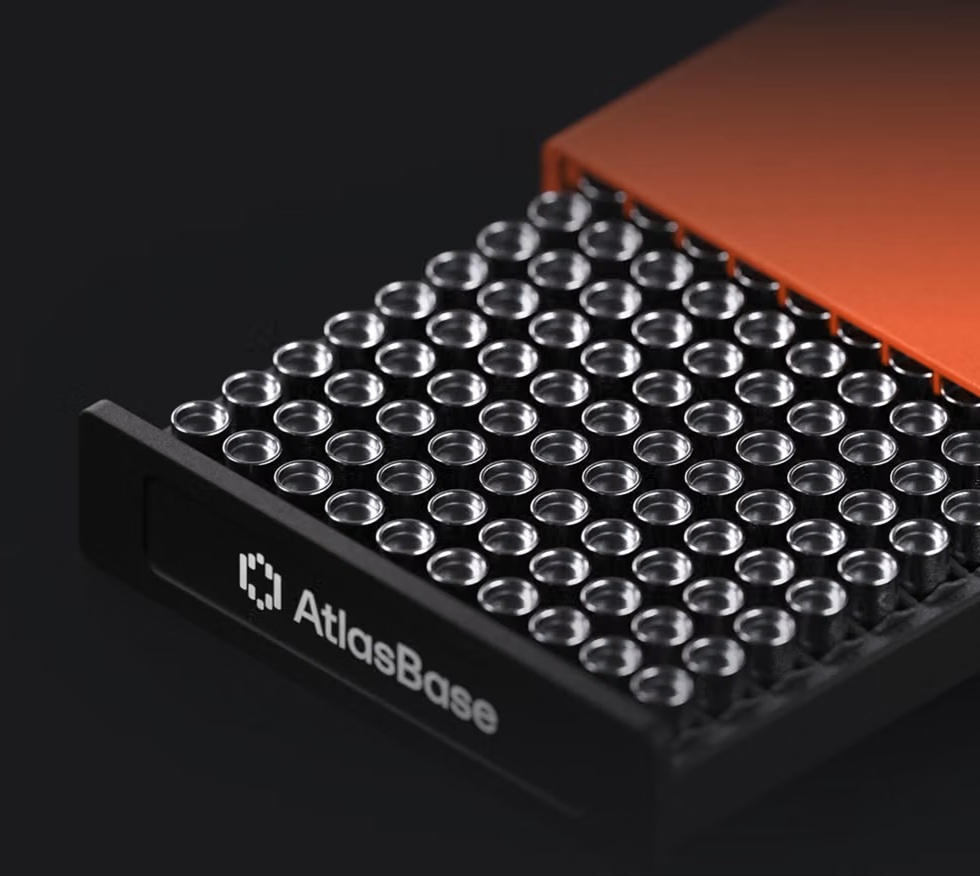 Построенный с использованием существующих технологий массового производства, Thalia может масштабироваться, позволяя сделать молекулярную инфраструктуру коммерчески масштабируемой для корпоративных ИТ-систем и проектов ЦОД уровня гиперскейлеров. Платформа обеспечивает эффективное архивирование огромных объёмов корпоративных данных в синтетическую ДНК для обеспечения сверхвысокой плотности и долговечности хранения. Также она может использоваться для вычислений на основе ДНК для решения специализированных задач оптимизации и поиска данных, которые «выигрывают от эффективной массово-параллельной обработки». Сообщается, что архив объёмом в петабайты помещается в капсулу размером 7×18 мм. AtlasBase сообщила, что объём хранения данных начинается со 100 Тбайт на единицу занимаемой площади (соответствующей формату LTO) и позволяет масштабироваться до 5 Эбайт в тех же габаритах. Для сравнения, это соответствует ёмкости (с учетом сжатия) одного картриджа LTO-10. План LTO изначально предусматривал выпуск поколения LTO-14 с ёмкостью до 913 Тбайт (в сжатом виде), хотя вендоры уже скорректировали свои планы в сторону уменьшения. Тем не менее речь идет о ёмкости, превышающей показатели LTO на порядок при тех же габаритах системы, отметил ресурс Blocks&Files.  AtlasBase сообщила, что может создавать синтетические молекулярные данные в больших масштабах с помощью своего 3-слойного биокремниевого устройства, которое управляет биохимическими процессами с помощью CMOS-матрицы. Билл Баггелаар (Bill Baggelaar), бывший технический директор Sony Pictures Entertainment, отметил, что AtlasBase не ограничивается архивированием: она превращает ДНК в молекулярную платформу, способную как хранить данные, так и выполнять на их основе вычисления совершенно по-новому. AtlasBase предлагает программы раннего доступа к молекулярным вычислениям и хранению молекулярных данных для избранных партнёров и клиентов на своей платформе молекулярных вычислений. Первоначальные области применения включают цифровое сохранение данных, корпоративные архивы и решение сложных задач оптимизации в таких отраслях, как медиа, финансовые услуги, логистика, производство, научные исследования и разведка полезных ископаемых. Похожие решения предлагают Mimulus и Biomemory. Эксперты отмечают, что подобные системы пока всё-таки далеки от коммерческого успеха.
11.09.2026 [22:24], Владимир Мироненко
Broadcom закрыла публичный доступ к VDDK, усложнив миграцию с VMwareBroadcom удалила ранее общедоступные страницы загрузки комплекта разработки Virtual Disk Development Kit (VDDK). При попытке загрузки по прежнему адресу на страницах VDDK 8 и 9, а также на целевой странице продукта теперь отображается сообщение об ошибке 404. В середине августа пользователи Reddit и форумов поставщиков начали сообщать о неработающих ссылках. В ответ на обращения клиентов в службе поддержки Broadcom подтвердили, что VDDK больше недоступен для общего использования или загрузки. При этом существующие копии VDDK по-прежнему работоспособны. Компания ShapeBlue, предоставляющая услуги Apache CloudStack (альтернатива VMware), задокументировала это изменение 25 августа. «Поставщик вправе менять порядок распространения своего SDK, — сообщили в ShapeBlue, согласно данным The Register. — Но делать это молча, в то время как руководство администратора Apache CloudStack и инструкции по установке других проектов по-прежнему предписывают пользователям переходить по ссылке, которая больше не работает, — это уже совсем другое дело». В ShapeBlue отметили, что последствия такого шага ощущаются неравномерно: «Крупному поставщику решений для резервного копирования, имеющему партнёрские отношения с VMware, есть к кому обратиться. А вот небольшая консалтинговая фирма из трёх человек, команда open source проекта или клиент, самостоятельно переносящий свои рабочие нагрузки, остаются лишь с сообщением на форуме и ошибкой 404». 
Источник изображений: Broadcom VDDK — это комплект средств разработки (SDK), представляющий собой, согласно Broadcom, «набор библиотек и утилит, позволяющих создавать приложения для доступа к виртуальным дискам и управления ими», а также инструмент, «предоставляющий API для резервного копирования и восстановления, клонирования и выполнения других операций с виртуальными дисками». Благодаря этим возможностям VDDK может использоваться при переносе виртуальных машин (ВМ) из среды VMware в другие системы виртуализации. Конкуренты VMware включили VDDK в состав своих инструментов для миграции. Среди них есть Microsoft Azure Migrate, Red Hat Migration Toolkit, Nutanix Move, а также иные утилиты миграции с VMware, включая virtv2v и nbdkit. Лицензия VDDK усложняет задачу миграции. Библиотеку запрещено повторно распространять с другими продуктами, поэтому ни один дистрибутив Linux или открытый проект не предоставляет её. Во всех случаях пользователю предоставляется ссылка на страницу загрузки продукта, которую Broadcom теперь удалила. Компаниям пришлось внести свои изменения в рекомендации по миграции с VMware. В частности, Microsoft обновила руководство по процессу миграции Azure. Ранее она предписывала устанавливать VDDK в Azure Migrate Appliance, теперь же в случае отсутствия доступа к VDDK она предлагает вернуться к миграции на основе агентов. Red Hat сообщила, что VDDK является проприетарным ПО Broadcom, поэтому она не может размещать или распространять сам пакет, в связи с чем изучает долгосрочные альтернативы для устранения зависимости от VDDK, а пока настоятельно рекомендует сделать резервную копию образа VDDK, если таковой имеется.  В письме The Register компания VMware обосновала свои действия следующим образом: «Доступ к VDDK по-прежнему открыт для избранных партнёров по технологическому альянсу (Technology Alliance Partners, TAP) в рамках лицензированного сценария использования, которым всегда было резервное копирование и восстановление <…> VDDK не является компонентом, на который клиенты имеют безусловное право. Это SDK, распространяемый на условиях собственной лицензии для разработчиков; он никогда не входил в комплект поставки при покупке ПО Broadcom». Позиция VMware заключается в том, что пользователи не должны рассчитывать на возможность использования VDDK, а миграция считается сценарием использования, не предусмотренным лицензией на этот инструмент (хотя он по-прежнему доступен в составе продуктов партнёров TAP), пишет The Register. Ресурс отметил, что сервисные компании, занимающиеся миграцией сред VMware, уже нашли обходные пути, позволяющие переносить ВМ без использования VDDK. Решение VMware прекратить публичную загрузку VDDK совпало по времени с изменениями в политике лицензирования, из-за которых некоторые клиенты Broadcom начали подумывать о сокращении объемов использования её продуктов или о переходе на платформы конкурентов. Ресурс отметил, что перенос ВМ — это один из самых простых этапов миграции. Гораздо сложнее и затратнее перестройка или замена всей среды виртуализации, включая сети, хранилища и системы безопасности. В VMware это понимают и предлагают инструмент для аварийного восстановления (Site Recovery), который тоже может служить средством миграции. Так что ограничение доступа к VDDK мало что меняет для тех, кто решил отказаться от VMware.
31.08.2026 [13:11], Сергей Карасёв
Поставщики облачных услуг в Бразилии возьмут на вооружение оптические диски Folio PhotonicsБразильские компании OAIS Cloud и Savartus, по сообщению Blocks & Files, намерены использовать системы хранения на основе многослойных оптических дисков Folio Photonics для предоставления облачных сервисов по модели AaaS (Archive-as-a-Service — архивирование данных как услуга). Напомним, Folio Photonics разработала носители с 32 слоями: информация хранится в точках нанофотонной оптической среды в виде флуоресцентных сигналов, генерируемых лазерными импульсами. Изделия относятся к классу WORM (Write Once, Read Many) — однократная запись, многократное чтение. Вместимость решений первого поколения составляет от 1 до 2 Тбайт, а данные могут храниться от 50 до 100 лет. Недавно компания привлекла $8 млн на дальнейшее развитие и коммерциализацию своей технологии. OAIS Cloud — бразильский поставщик облачных услуг хранения данных: компания будет выступать в качестве стратегического партнёра Folio Photonics, отвечая за продвижение, внедрение и эксплуатацию совместного решения на основе оптических дисков. Кроме того, OAIS Cloud займётся предоставлением сервисов AaaS на новой аппаратной платформе. 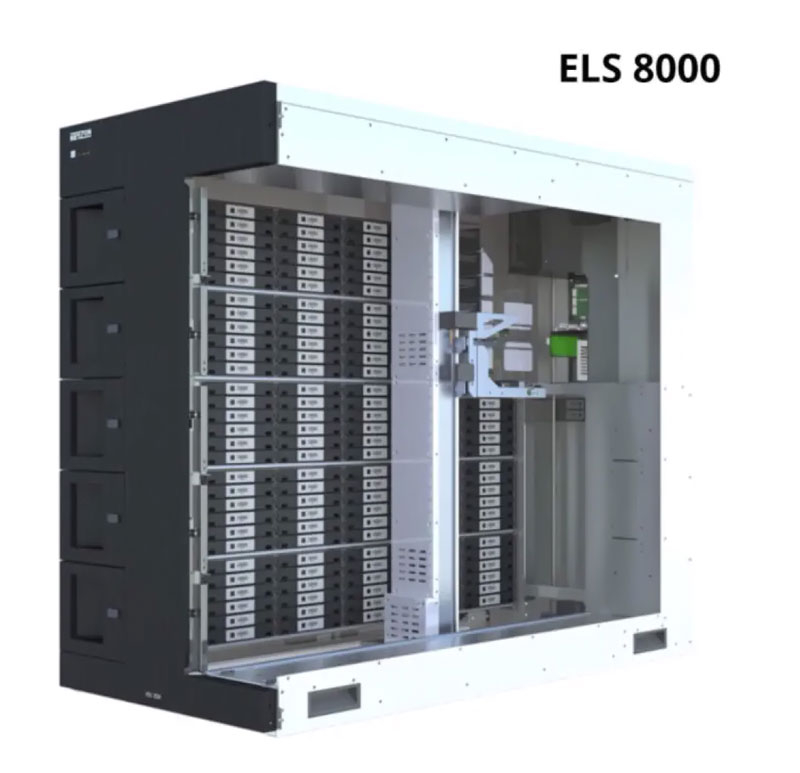
Источник изображений: Savartus В свою очередь, Savartus фокусируется на создании инфраструктуры долгосрочного хранения данных. Эта фирма основана в конце 2024 года как независимое дочернее предприятие, отделившееся от подразделения Active Archive корпорации Rimage. Компания Savartus предлагает системы Enterprise Laser Storage ELS 8000 и ELS 10K. В них могут использоваться оптические носители Blu-ray или Folio Photonics. В частности, диски Folio Photonics объёмом 500 Гбайт или 1 Тбайт загружаются в картриджи на 12 носителей, которые по размеру сопоставимы с LTO-решениями. Сами картриджи помещаются в магазины с 30 или 36 слотами. Утверждается, что по совокупной стоимости владения (TCO) платформа ELS 8000 выигрывает у AWS Deep Glacier и архивов на базе HDD вместимостью 32 Тбайт после 5 лет эксплуатации и приближается к ленточным библиотекам. Преимуществами являются устойчивость к электромагнитным импульсам и отсутствие необходимости модернизации. 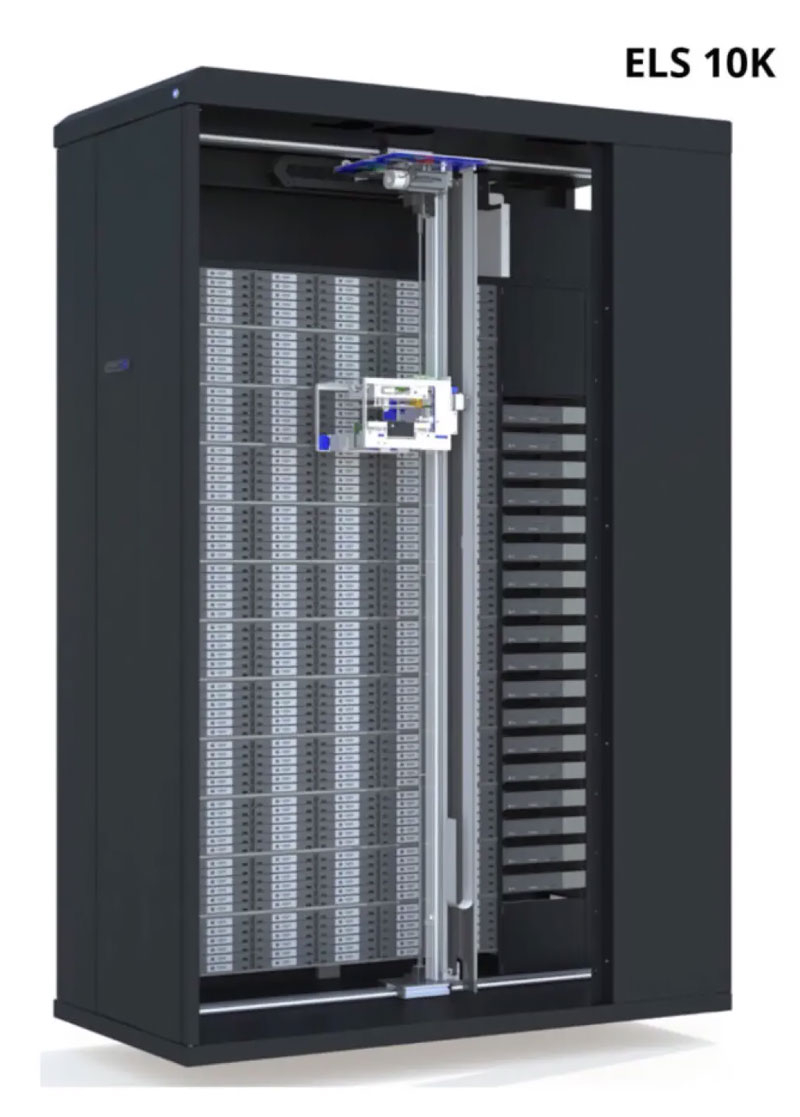 Платформы на основе дисков Folio Photonics ориентированы на организации, управляющие масштабными хранилищами, включая национальные архивы, цифровые правительственные платформы, научные и финансовые учреждения и пр. В целом, многослойные оптические носители Folio Photonics разработаны для увеличения плотности архивирования при одновременном снижении энергопотребления и затрат на долгосрочное хранение.
04.08.2026 [15:12], Андрей Крупин
ROC Backup получил сертификат совместимости с сервисами «Яндекс 360»Облачный провайдер K2 Cloud (входит в экосистему брендов системного интегратора «К2Тех») сообщил об успешном прохождении сертификационных испытаний программного комплекса ROC Backup на предмет совместимости с платформой «Яндекс 360». ROC Backup предназначен для защиты данных и восстановления информации. Продукт позволяет централизованно защищать данные пользователей, гибко настраивая политики для отдельных сотрудников, подразделений или всей организации. Среди ключевых возможностей — автоматическое создание резервных копий по расписанию, точечное восстановление писем, файлов и событий календаря, перенос информации между учётными записями, дедупликация и централизованная выгрузка данных. Такой подход помогает минимизировать риск потери корпоративной информации и сократить время восстановления после инцидентов. 
Источник изображения: k2.cloud Полученный компанией сертификат совместимости удостоверяет, что ROC Backup использует официальные API и документированные возможности платформы «Яндекса» для защиты данных почтового сервиса, облачного хранилища и календаря. Подчёркивается, что до настоящего времени «Яндекс 360» не выдавал подобных подтверждений сторонним инструментам этого класса. Продукт доступен как для развёртывания в инфраструктуре заказчика, так и в «К2 Облаке», позволяя организациям выбирать модель эксплуатации в соответствии с требованиями бизнеса. |
|

